Siamo lieti di annunciare il rilascio di NethSecurity 8.7.2

Perché aggiornare subito:
🔥 Fino al -90% di carico sul DPI
Nuovo motore (v5.2) e modalità di scansione più efficiente: più controllo, meno impatto.
🚀 Controllo in tempo reale con i Live Flows
Monitora tutto il traffico, individua subito anomalie e blocchi DPI.
🔐 Gestione VPN più chiara e completa
Certificati OpenVPN con scadenze visibili e maggior dettaglio sui tunnel IPsec.
🌐 Reverse proxy più flessibile
Supporto HTTP + HTTPS con redirect configurabile.
⚙️ Base aggiornata e più sicura
Rebase su OpenWrt 24.10.5
 Punti salienti del rilascio
Rebase all’ultima versione di OpenWrt (24.10.5) che aggiorna diversi pacchetti e apporta fix di sicurezza.
 Novità
 Aggiornamento motore DPI e modalità di scansione
Il motore DPI è stato aggiornato alla versione 5.2 ed è stata inoltre introdotta una nuova modalità di scansione che migliora sensibilmente le prestazioni.
Questo porta anche un incremento sostanziale dell’efficienza, con una riduzione del carico di lavoro fino al 90% nelle attività di ispezione DPI.
Il nuovo motore integra inoltre funzionalità avanzate che hanno reso possibile lo sviluppo di nuovi strumenti, come i Live Flows, e che aprono la strada a ulteriori evoluzioni nelle capacità di controllo e nella reportistica del traffico.
 Live Flows
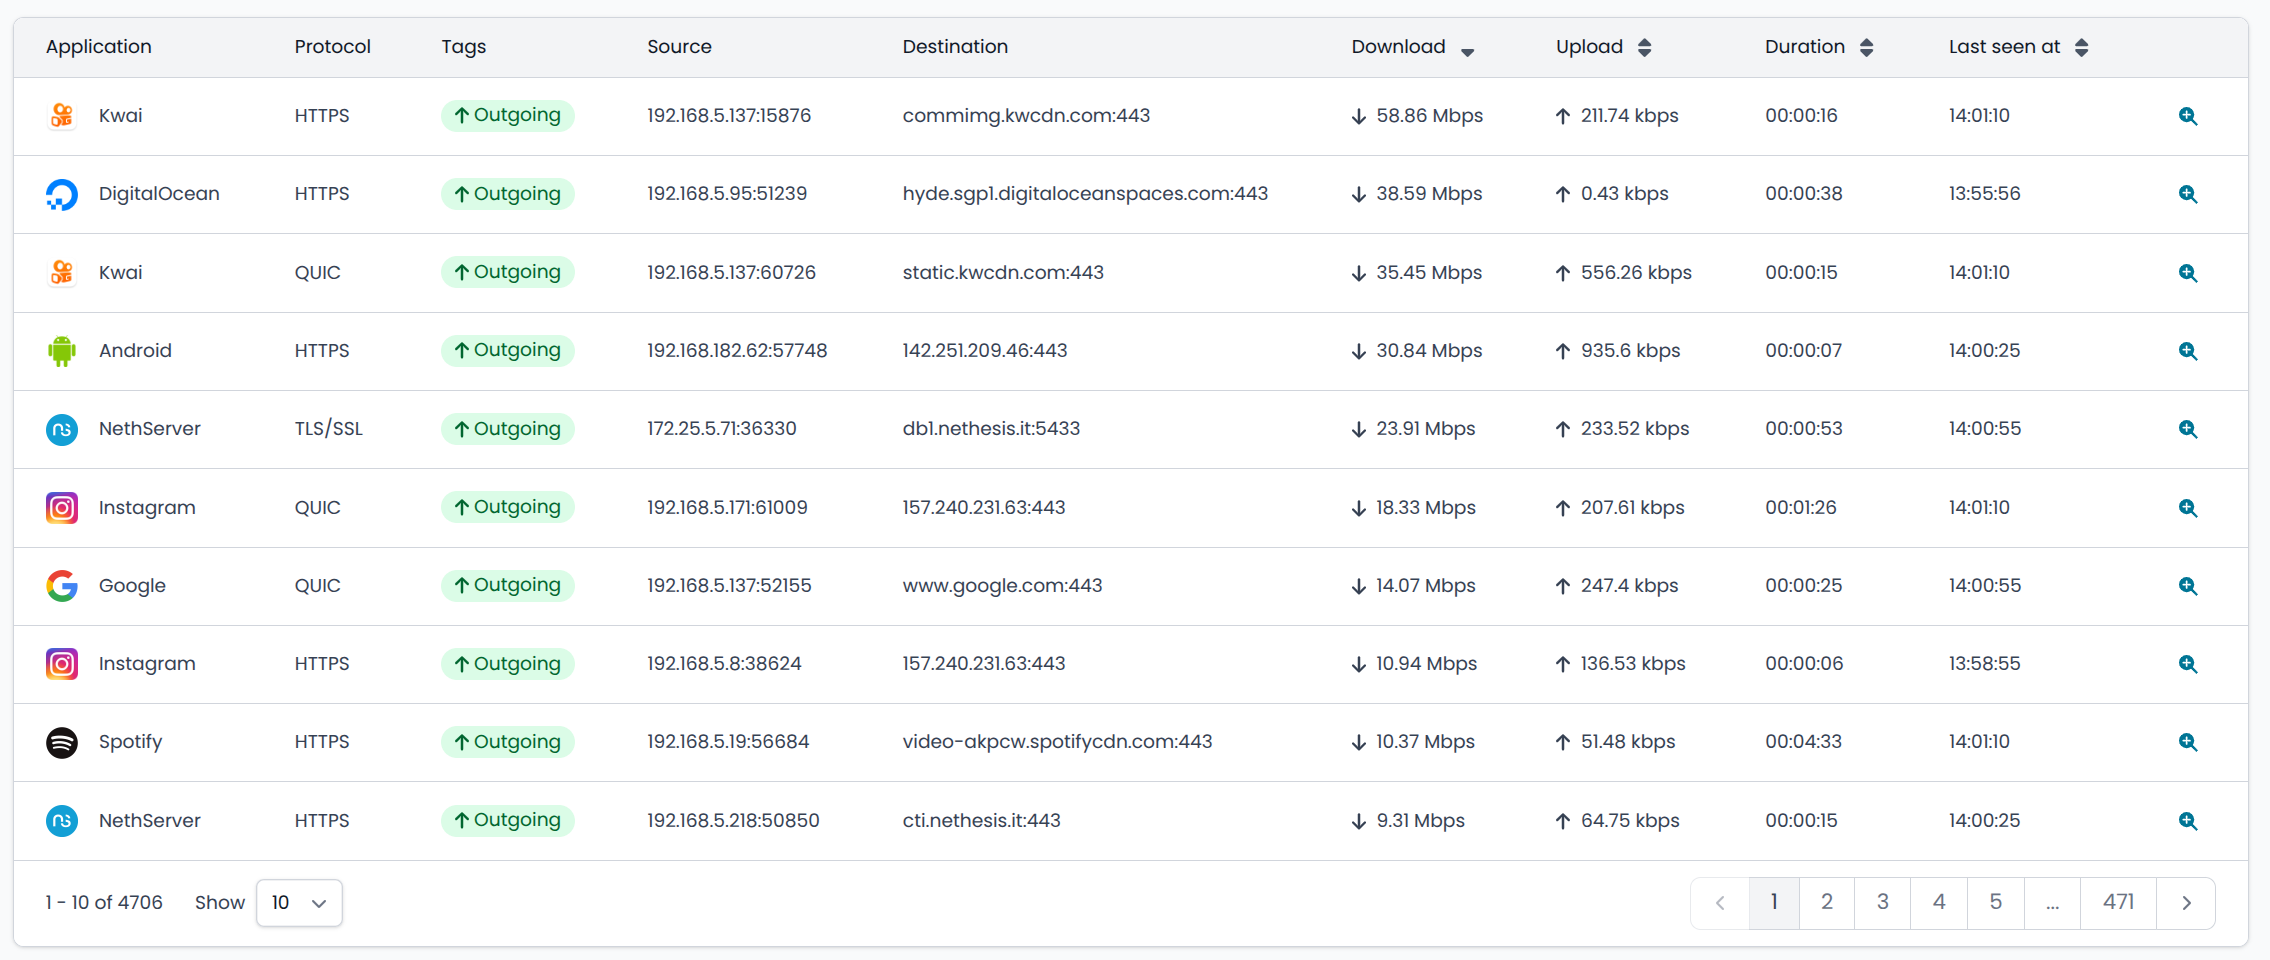
Nella sezione Monitoring sono ora disponibili i Live Flows che consentono di tenere sotto controllo in tempo reale tutto il traffico che attraversa il firewall fornendo dettagli su IP, porte, applicazioni e tanto altro.
I Live Flows permettono di:
- identificare immediatamente gli host che fanno più traffico
- identificare quale tipo di traffico stanno facendo fornendo host di destinazione, protocollo e applicazione
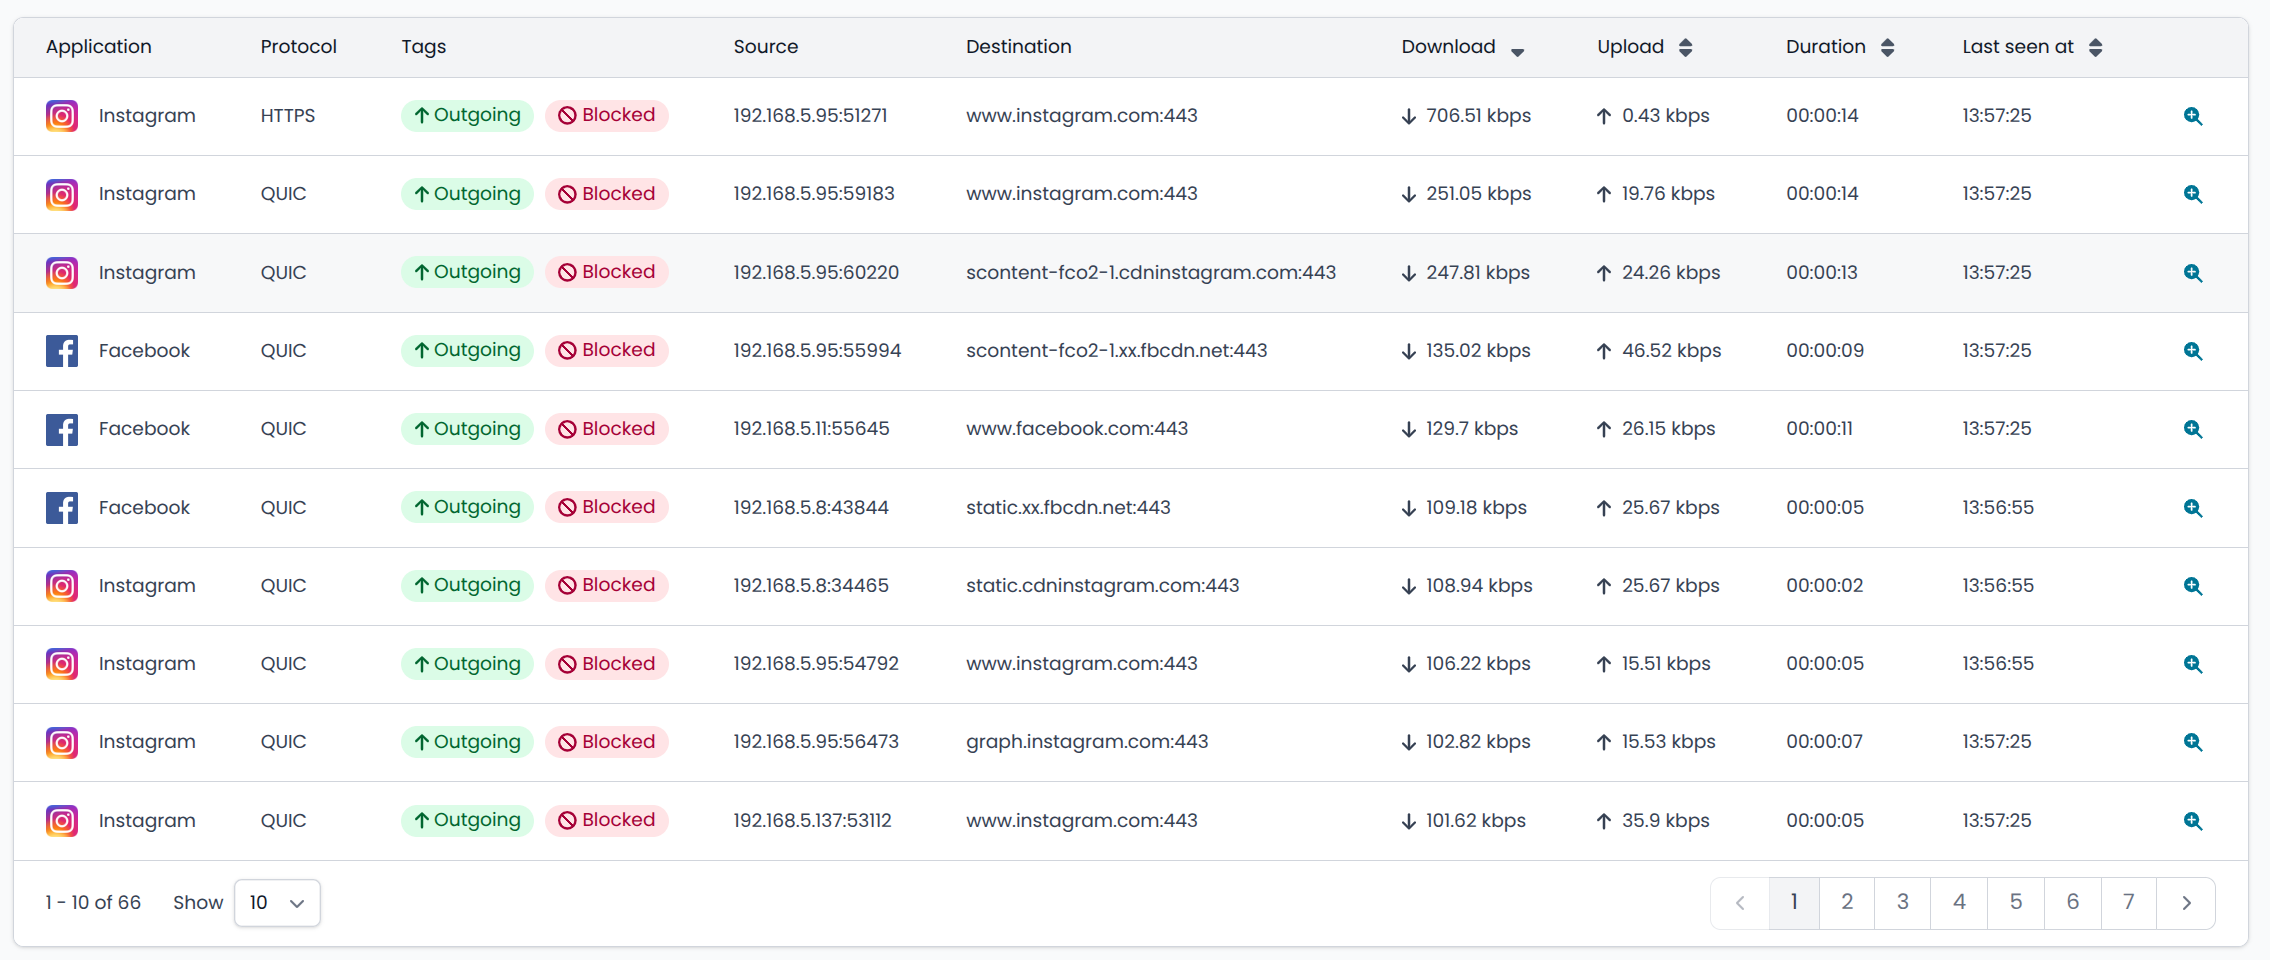
- visualizzare blocchi del filtro DPI

I Live Flows mostrano anche i blocchi effettuati dal filtro DPI

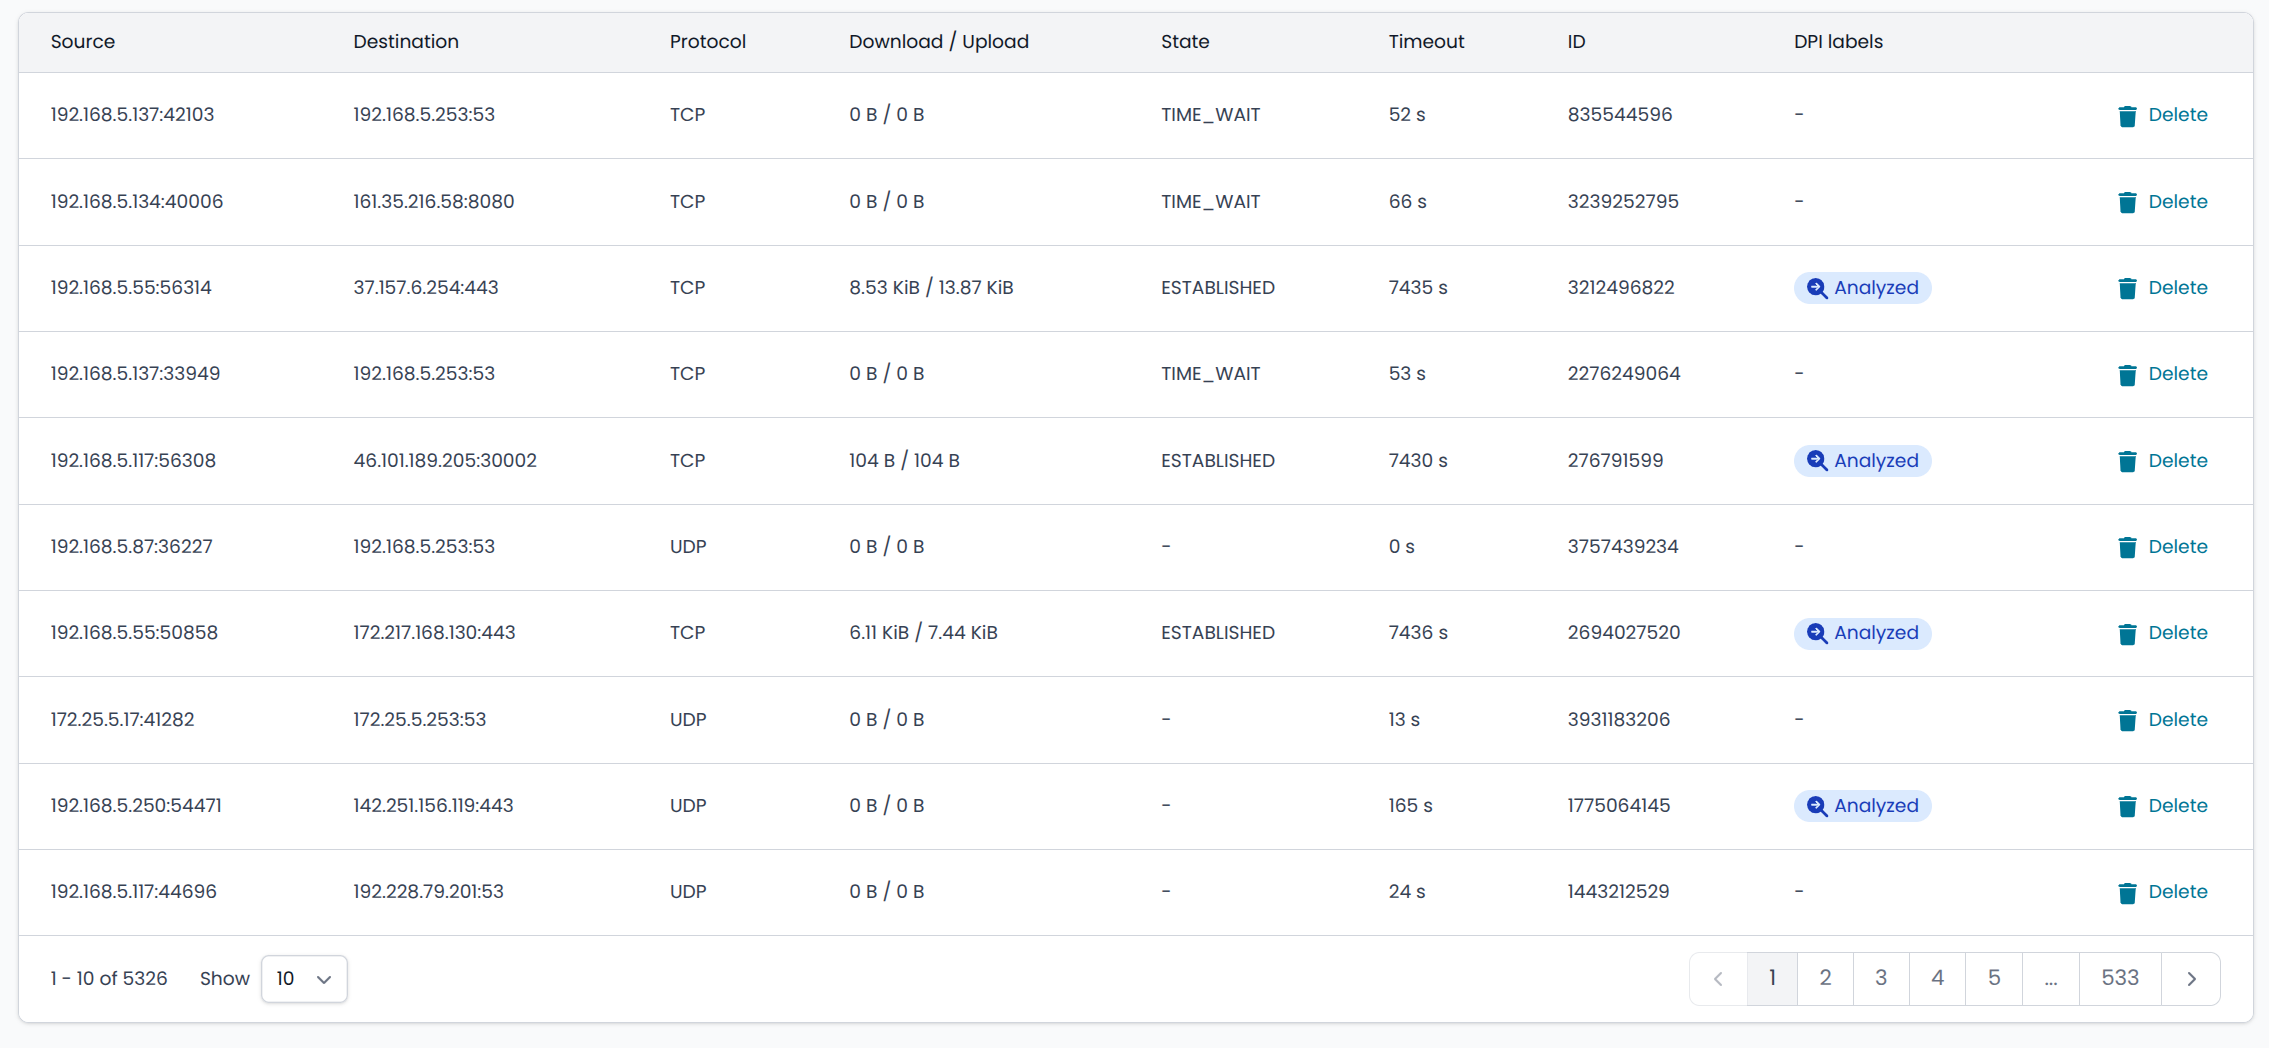
Dai Flows è possibile risalire alla corrispondente connessione riportata nella conntrack, che a sua volta è stata arricchita con un’etichetta relativa ai flussi

 Migliorata gestione certificati su OpenVPN
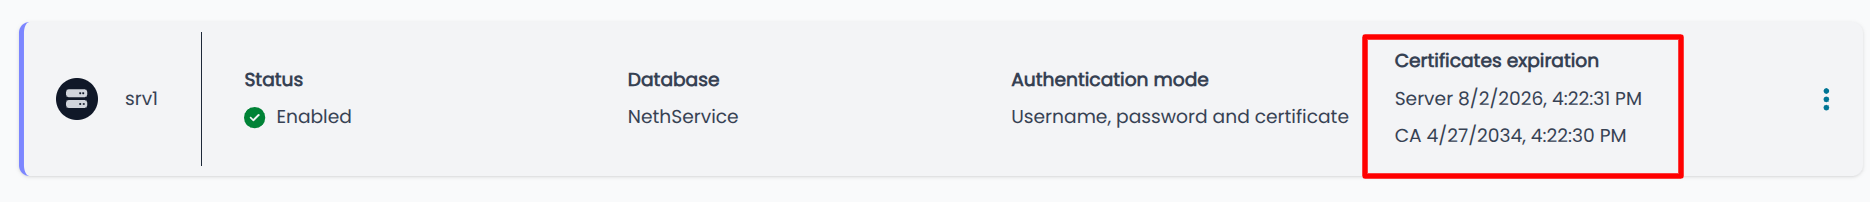
OpenVPN Roadwarrior ora visualizza le date di validità, le date di inizio e gli avvisi di scadenza dei certificati dell’Autorità di Certificazione (CA) e del server, per una migliore gestione del ciclo di vita dei certificati.


VPN IPSEC: Dettagli dei tunnel
Per ogni tunnel IPsec vengono mostrati gli stati delle singole Security Association (SA), con accesso diretto all’output completo dello status.
In questo modo è possibile avere informazioni più chiare in presensza di tunnel con reti multiple.



- IPSec “Close action”: nella configurazione del tunnel IPSec è ora possibile scegliere un’azione di chiusura specifica (in precedenza sempre “nessuna”).
 Reverse Proxy
Il reverse proxy supporta ora l’ascolto sia su HTTP (porta 80) che su HTTPS (porta 443), con reindirizzamento opzionale da HTTP a HTTPS per singola istanza.
 IPS
Unificata la gestione dei bypass: gli indirizzi IP configurati vengono ora esclusi sia come sorgente che come destinazione.
DHCP e Rete
Nel server DHCP è ora possibile mantenere l’indirizzo IP del firewall all’interno del range DHCP. Sebbene in generale sia consigliabile tenere l’indirizzo del firewall al di fuori del pool DHCP, questa opzione può rivelarsi molto utile in fase di migrazione (come consentito nella versione 7), permettendo di trasferire la configurazione senza dover modificare la rete esistente.
Port Forward
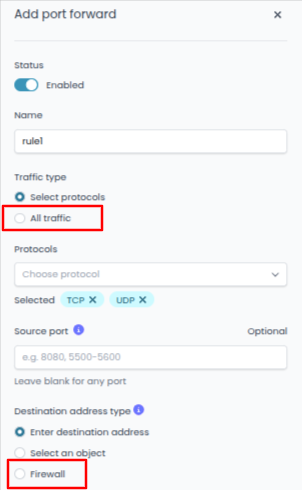
Migliorata l’interfaccia dei port forward nel caso in cui si voglia redirigere tutto il traffico ad un host, adesso c’è un’opzione specifica.
Anche per il traffico destinato al firewall è presente un’opzione specifica.

Pacchetti aggiuntivi persistenti
È stato introdotto un meccanismo che consente la persistenza dei pacchetti aggiuntivi installati manualmente.
I pacchetti installati da CLI vengono ora automaticamente installati al primo avvio dopo un aggiornamento di immagine.
 Correzioni di bug
- Corretto un problema nelle regole MultiWAN che non mantenevano sorgente e destinazione dopo la modifica.
- Corretto un errore nei limiti di banda upload/download dell’interfaccia LAN QoS, che risultavano invertiti.
- Corretto l’ordinamento dei lease DHCP statici e dinamici per indirizzo IP.
- Risolti crash di
pppdcon SIGILL (istruzione illegale) durante la negoziazione PPPoE con alcuni ISP. - Corretta la configurazione di
home_netin Snort, che non veniva aggiornata dopo modifiche alle impostazioni di rete dell’interfaccia LAN. - Allineato lo stato dei tunnel IPSec tra UI, API e CLI dopo modifiche alla configurazione, senza necessità di riavvio del servizio.
- Corretto un errore intermittente di autenticazione nella schermata di backup (“Impossibile recuperare le informazioni di sottoscrizione”) al primo accesso dopo il riavvio del firewall.
Bug Noti
L’elenco completo dei bug noti è disponibile qui.
Come aggiornare NethSecurity 
- Andare nella sezione Sistema-> Aggiornamenti nella UI
- La UI dovrebbe mostrare una nuova versione disponibile (NethSecurity 8.7.1)
- Cliccare su Aggiorna sistema (l’aggiornamento prevede il riavvio automatico dell’apparato)
oppure
Vuoi provare una demo di NethSecurity? Contattaci
Prima di andare via ti suggerisco di leggere questi: